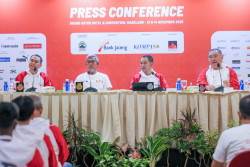
PON Pantai 2026 Diikuti 1.172 Atlet, Lima Provinsi Absen
Sebanyak 33 provinsi memastikan ikut PON Pantai 2026 di Jakarta dengan dana mandiri. Sebanyak 1.172 atlet siap berlaga.

Aplikasi video conference yang kini banyak digunakan pada periode Work From Home (WFH)/ blog.zoom.us
Harianjogja.com, JAKARTA -- Sebuah laporan menunjukkan aplikasi konferensi video Zoom memiliki kelemahan keamanan yang memungkinkan peretas memecahkan kode sandi numerik hanya dalam hitungan menit.
Ketika kode tersebut mampu dipecahkan, peretas bisa masuk dengan leluasa ke rapat virtual dan mengintip konten di dalamnya.
Sejatinya, rapat yang menggunakan zoom secara default dilindungi oleh enam digit kata sandi numerik.
Wakil Presiden Produk SearchPilot Tom Anthony, peretas bisa mencoba 1 juta kata sandi dalam hitungan menit sehingga mendapatkan akses ke pertemuan Zoom. Perlu dicatat, peserta Zoom memerlukan kode sandi untuk masuk ke pertemuan pada April 2020.
Hal ini bertujuan untuk mencegah tamu yang tak diundang sekaligus memerangi peretasan yang biasa disebut Zoom bombing, yang mengacu pada tindakan mengganggu dan membajak rapat Zoom tanpa diundang untuk berbagi konten cabul dan rasis.
Anthony melaporkan masalah keamanan kepada Zoom pada 1 April 2020, bersama dengan skrip proof-of-concept berbasis Python. Tak lama berselang, Zoom segera memperbaiki kesalahan tersebut pada 9 April 2020.
Fakta bahwa rapat, secara default, diamankan dengan kode enam digit mengindikasikan bahwa hanya ada maksimal satu juta kata sandi.
Namun, dengan tidak adanya pemeriksaan untuk upaya kata sandi salah yang berulang, peretas dapat memanfaatkan klien web Zoom (https://zoom.us/j/MEETING_ID) untuk terus mengirim permintaan HTTP untuk mencoba semua kombinasi kata sandi.
"Dengan peningkatan threading, dan distribusi di 4-5 server cloud, anda dapat memeriksa seluruh ruang kata sandi dalam beberapa menit," kata Anthony, dikutip dari Antara, Jumat (31/7/2020).
Peneliti juga menemukan bahwa prosedur yang sama dapat diulangi, bahkan dengan pertemuan terjadwal dengan opsi untuk mengganti kode sandi default dengan varian alfanumerik yang lebih panjang.
Setelah itu, peretas bisa menjalankannya terhadap daftar 10 juta kata sandi teratas untuk secara kasar memaksa login.
Meski jumlah pengguna Zoom melonjak drastis selama pandemi Covid-19, platform konferensi video ini juga dikenal dengan sejumlah masalah keamanannya.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.
Sumber : Antara


Sebanyak 33 provinsi memastikan ikut PON Pantai 2026 di Jakarta dengan dana mandiri. Sebanyak 1.172 atlet siap berlaga.
Pria asal Washington menggugat Kalshi setelah rugi Rp5,6 miliar dari taruhan olahraga dan meminta pengembalian dana Rp10,6 miliar.
Sekitar 4,1 juta anak Indonesia tidak atau belum sekolah. Wamensos menyebut keterbatasan ekonomi menjadi hambatan pendidikan keluarga miskin.
Mulai dari pedagang kuliner, pengemudi ojek online, hingga pengelola penginapan merasakan peningkatan pendapatan seiring kedatangan hampir 12.500 pelari dari 38
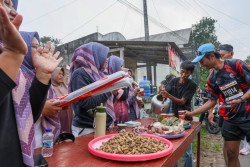
Ia membaur bersama ribuan pelari kategori 10K, berlari menyusuri kawasan Borobudur, sekaligus menikmati sambutan hangat warga yang berjajar di sepanjang rute.
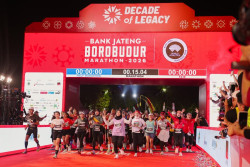
Ajang lari yang digelar di kawasan Candi Borobudur tersebut diikuti pelari dari 38 negara, bertambah dua negara dibandingkan penyelenggaraan sebelumnya.