Haaland Pecahkan Rekor Aguero, Jadi Top Skor City di Liga Champions
Erling Haaland melewati rekor Sergio Aguero sebagai pencetak gol terbanyak Manchester City di Liga Champions setelah mencetak dua gol ke gawang PSG.
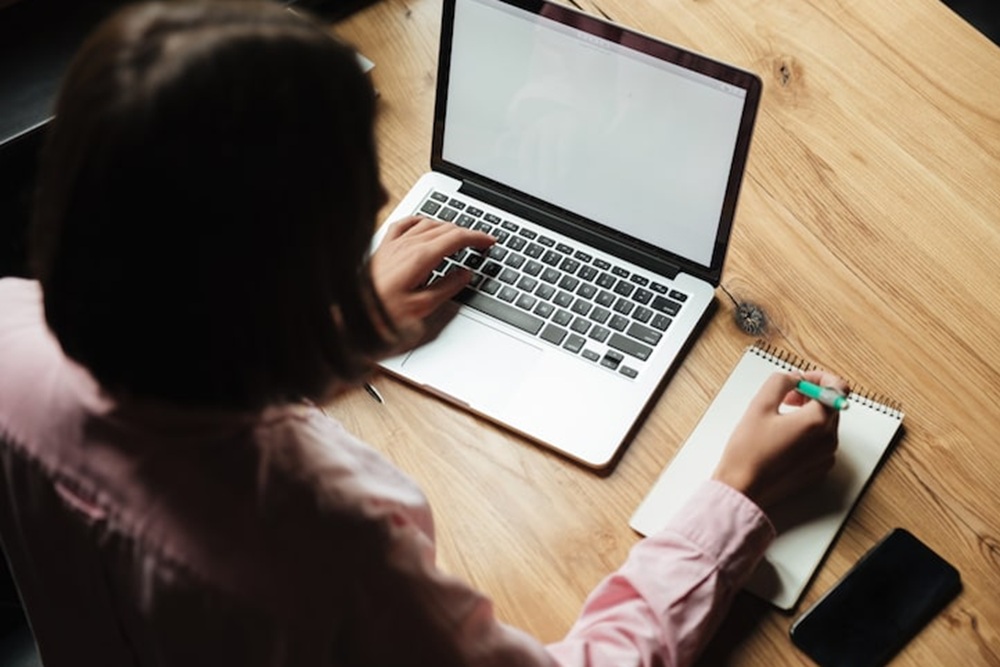
Foto ilustrasi menulis menggunakan laptop. - Freepik
Harianjogja.com, JOGJA—Pengguna komputer Mac perlu berhati-hati saat mengunduh aplikasi Claude melalui mesin pencari. Peneliti keamanan siber menemukan kampanye iklan berbahaya yang memanfaatkan Google Search dan pengalihan Bing untuk membawa pengguna ke situs unduhan Claude palsu.
Laporan Push Security yang dipublikasikan pada 9 Oktober 2026 mengungkap teknik serangan yang mereka sebut Adception. Modus ini memanfaatkan domain mesin pencari tepercaya sebagai bagian dari rangkaian pengalihan sebelum korban diarahkan ke situs yang menyamar sebagai laman unduhan resmi Claude.
Risiko utamanya bukan sekadar salah mengunduh aplikasi. Situs palsu tersebut menampilkan instruksi instalasi yang tampak meyakinkan, tetapi tombol untuk menyalin perintah justru memasukkan instruksi berbeda ke papan klip atau clipboard. Jika perintah itu dijalankan melalui Terminal macOS, perangkat dapat mengunduh dan menjalankan skrip dari server yang dikendalikan penyerang.
Menurut Push Security, kampanye ini terdeteksi ketika pengguna mencari kata kunci “claude mac” di Google. Hasil pencarian menampilkan iklan bersponsor dengan domain Bing sebagai alamat yang terlihat, sehingga pengguna tidak langsung menemukan domain mencurigakan.
Saat iklan diklik, peramban melewati pengalihan iklan Google, kemudian layanan pelacakan klik Bing. Pengunjung selanjutnya dibawa melalui situs ritel yang diduga telah diretas sebelum tiba di laman unduhan Claude palsu.
Teknik tersebut berbeda dari modus iklan berbahaya yang langsung mengarahkan pengguna ke domain milik penyerang. Dengan menyisipkan layanan tepercaya dalam rangkaian pengalihan, pelaku berupaya membuat jalur menuju situs palsu terlihat lebih meyakinkan.
Push Security menyebut pendekatan itu sebagai Adception, istilah yang digunakan untuk menggambarkan hasil pencarian sebuah mesin pencari yang disisipkan sebagai tujuan iklan di mesin pencari lain.
Kampanye tersebut juga menggunakan dua lapisan pemeriksaan agar halaman berbahaya tidak mudah ditemukan oleh pengunjung biasa atau sistem pemindai keamanan.
Lapisan pertama berada di situs ritel yang diduga diretas. Situs itu memeriksa informasi perujuk atau referrer dari Bing serta sejumlah header peramban sebelum mengalihkan pengunjung ke halaman berikutnya.
Lapisan kedua berada di situs Claude palsu. Skrip JavaScript memeriksa sumber kedatangan pengunjung melalui nilai document.referrer. Pengunjung yang tidak datang melalui Google atau Bing dapat diarahkan ke halaman galat 404.
Pemeriksaan berlapis tersebut membuat halaman palsu lebih sulit dianalisis jika diakses secara langsung. Pengguna yang mengikuti jalur iklan tertentu justru berpotensi melihat halaman unduhan yang dirancang menyerupai situs resmi.
Bagian paling berisiko dari serangan ini berada pada halaman unduhan. Situs palsu menyediakan tombol “Download for macOS” dan menampilkan instruksi instalasi yang tampak seperti perintah resmi Anthropic.
Namun, Push Security menemukan bahwa perintah yang disalin melalui tombol tersebut berbeda dari teks yang ditampilkan pada halaman. Perintah yang ditempelkan ke Terminal menampilkan pesan seolah-olah Claude sedang diunduh dari alamat resmi, tetapi proses sebenarnya mengambil skrip dari domain lain dan meneruskannya ke shell macOS untuk dijalankan. <Cite refs={["turn945928search0","turn945928search2"]}/>
Dengan cara itu, pengguna yang hanya membaca instruksi di halaman maupun pesan yang muncul di Terminal bisa tidak menyadari bahwa perintah yang dieksekusi berbeda dari yang mereka kira.
Push Security juga mengidentifikasi sejumlah domain lain dengan pola perintah instalasi, struktur alamat muatan berbahaya, dan tampilan pemasangan yang serupa. Peneliti melacak perangkat serangan tersebut secara internal dengan nama AcSig.
Meski demikian, laporan yang tersedia belum memastikan jenis malware akhir yang dikirimkan melalui perintah tersebut. Karena itu, dampak pada setiap perangkat tidak dapat disimpulkan hanya berdasarkan keberadaan kampanye ini.
Pengguna Mac dapat mengurangi risiko dengan menerapkan beberapa langkah berikut:
Buka situs resmi secara langsung. Ketik alamat claude.ai di peramban, alih-alih mengandalkan iklan bersponsor untuk mengunduh aplikasi.
Jangan menjalankan perintah yang tidak dipahami. Berhati-hatilah jika sebuah situs meminta pengguna menyalin instruksi ke Terminal untuk memasang aplikasi.
Periksa perintah sebelum ditempelkan. Pastikan teks yang akan dijalankan benar-benar sesuai dengan instruksi dari sumber resmi. Jangan menganggap tombol salin selalu menyalin teks yang terlihat.
Hindari menjalankan skrip dari alamat yang tidak dikenal. Perintah Terminal yang mengunduh lalu langsung menjalankan skrip jarak jauh dapat memberikan kesempatan kepada penyerang untuk mengeksekusi kode pada perangkat.
Gunakan perlindungan keamanan yang diperbarui. Perbarui macOS dan perangkat lunak keamanan, serta ikuti kebijakan keamanan perangkat jika Mac digunakan untuk bekerja.
Pengguna yang telanjur menyalin perintah dari situs mencurigakan sebaiknya tidak menjalankannya. Jika perintah sudah dieksekusi, hentikan aktivitas sensitif pada perangkat dan minta bantuan tim keamanan atau teknisi tepercaya untuk memeriksa kemungkinan kompromi.
Kasus ini menunjukkan bahwa tampilan iklan dan alamat pengalihan yang terlihat tepercaya tidak selalu menjamin tujuan akhirnya aman. Saat memasang aplikasi, memeriksa sumber unduhan dan isi perintah instalasi tetap menjadi langkah penting untuk melindungi perangkat.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Erling Haaland melewati rekor Sergio Aguero sebagai pencetak gol terbanyak Manchester City di Liga Champions setelah mencetak dua gol ke gawang PSG.
PSG memimpin klasemen Liga Champions 2026/2027 usai mengalahkan Man City 4-2. Inter dan Napoli masih tanpa poin, sedangkan Roma di luar 24 besar.
Peringatan Hari Jadi ke-75 Kulon Progo menyoroti pembangunan rumah sakit Rp170 miliar, infrastruktur jalan, penataan sekolah, serta komitmen menjaga pelayanan
Prabowo melantik sembilan pejabat baru pada 15 Oktober 2026. Maruli menjadi Wakil Panglima TNI, Tandyo menjabat KSAD, dan Kristomei memimpin BNPB.
Pemprov Jawa Tengah masuk 10 kandidat Jamsostek Award 2026 berkat upaya memperluas perlindungan BPJS Ketenagakerjaan bagi pekerja informal melalui regulasi, ang
AEG Presents Asia mengimbau penonton konser BIGBANG di Singapura waspada terhadap kabut asap. Simak panduan keselamatan dan aturan PSI.