Emil Audero Tampil Impresif, Rayo Vallecano Tahan Getafe 1-1
Emil Audero tampil impresif saat Rayo Vallecano imbang 1-1 melawan Getafe di LaLiga. Kiper Timnas Indonesia itu beberapa kali menyelamatkan gawang.
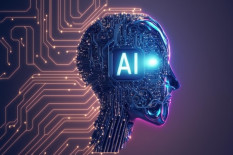
Ilustrasi Artificial Intelligence - Freepik
Harianjogja.com, JOGJA—Puluhan juta catatan pelanggan dilaporkan terdampak rangkaian serangan siber di Jepang, sementara sejumlah lembaga keuangan di Korea Selatan juga menghadapi insiden peretasan. Kasus-kasus ini menempatkan keamanan data pribadi sebagai perhatian utama, terutama ketika kecerdasan buatan (AI) berpotensi membantu pelaku menemukan kelemahan sistem dengan lebih cepat.
Dampaknya tidak hanya dirasakan perusahaan yang menjadi sasaran. Pelanggan, mitra bisnis, hingga layanan publik dapat ikut menghadapi gangguan apabila data atau sistem milik penyedia layanan berhasil ditembus.
Di Jepang, gelombang insiden keamanan siber dalam beberapa waktu terakhir dilaporkan melibatkan perusahaan perangkat lunak, layanan perjalanan, restoran, operator transportasi, hingga perusahaan pengiriman. Sementara itu, di Korea Selatan, pemerintah meningkatkan pengawasan setelah penyusupan terdeteksi di sejumlah lembaga keuangan.
Kekhawatiran terhadap ancaman ini turut meningkat karena AI dapat membantu mengotomatisasi sejumlah pekerjaan teknis yang sebelumnya membutuhkan waktu dan keahlian lebih besar. Namun, tidak semua insiden dalam gelombang tersebut telah dipastikan menggunakan AI.
Sejumlah perusahaan di Jepang melaporkan data pelanggan mereka berpotensi diakses tanpa izin. Salah satu kasus terbesar yang dilaporkan melibatkan SOURCENEXT, perusahaan perangkat lunak yang disebut mengalami insiden dengan sekitar 22,51 juta catatan pelanggan terdampak.
Layanan pemesanan perjalanan Skyticket juga melaporkan potensi kebocoran yang melibatkan hingga 14,64 juta catatan pelanggan. Menurut laporan The Japan Times yang mengutip Reuters, sebagian catatan tersebut berpotensi mencakup kata sandi akun anggota.
Insiden serupa dilaporkan pada sejumlah perusahaan lain. Data yang disebut terdampak mencakup sekitar 11,18 juta catatan pelanggan Burger King, 10,78 juta catatan Yakiniku King, 8,72 juta catatan Big Echo, 6,09 juta catatan JR East, serta 2,15 juta catatan Lawson.
Daftar laporan kebocoran kemudian bertambah pada pertengahan Oktober 2026. Perusahaan pengiriman Yamato disebut melaporkan sekitar 5,3 juta catatan terdampak, sedangkan Nikkei melaporkan 1,83 juta catatan dan Yellow Hat sekitar 1,8 juta catatan. Merek kosmetik FANCL juga disebut mengalami insiden yang melibatkan sekitar 780.000 catatan.
Angka-angka tersebut harus dibaca sebagai jumlah catatan yang dilaporkan terdampak, bukan otomatis jumlah individu yang berbeda. Satu pelanggan dapat memiliki lebih dari satu catatan dalam suatu sistem, sedangkan status dan jenis informasi yang terekspos dapat berbeda pada setiap kasus.
Risiko yang lebih serius muncul ketika informasi identitas ikut terungkap. Dalam kasus layanan penyewaan mobil Times Car milik Park24, sekitar 1,6 juta gambar surat izin mengemudi dilaporkan dicuri dan dijual di pasar gelap internet.
Informasi identitas yang jatuh ke tangan pihak tidak bertanggung jawab dapat dimanfaatkan untuk menyamar sebagai korban, menyusun penipuan yang lebih meyakinkan, atau mengirim pesan palsu yang seolah-olah berasal dari perusahaan tepercaya. Karena itu, dampak kebocoran tidak selalu berakhir ketika perusahaan berhasil memulihkan sistemnya.
Ancaman siber juga dapat menjalar dari satu perusahaan ke organisasi lain yang menggunakan layanan teknologi serupa. Dampak berantai ini terlihat dalam kasus ransomware yang dilaporkan menyerang IDC Frontier, perusahaan layanan komputasi awan dan pusat data yang merupakan anak usaha SoftBank.
Serangan pada 7 Oktober 2026 disebut mengganggu layanan bagi 495 klien, termasuk perusahaan dan pemerintah daerah. Gangguan tersebut kemudian berdampak pada distributor makanan beku Nissui, yang dilaporkan menghentikan pengiriman kepada sekitar 1.200 mitra bisnis.
Situs Pemerintah Prefektur Ibaraki dan kantor kepolisian setempat juga disebut ikut terdampak. Kasus ini memperlihatkan bahwa gangguan pada penyedia infrastruktur teknologi dapat merembet ke layanan lain yang bergantung pada sistemnya.
Insiden lain yang melibatkan penyedia layanan teknologi informasi Scala Communications dilaporkan berdampak pada sekitar 220.000 catatan di Daiwa Securities dan 100.000 catatan di Citizen Watch. Sementara itu, peretasan terhadap Arcadia Inc disebut berdampak pada hampir 800 entitas, termasuk sedikitnya 111 pemerintah daerah yang menggunakan layanannya untuk mengirimkan peringatan bencana.
Ketergantungan antarlayanan tersebut membuat pengamanan tidak cukup dilakukan oleh perusahaan yang menyimpan data secara langsung. Organisasi juga perlu memperhatikan keamanan vendor, penyedia cloud, dan mitra teknologi yang memiliki akses ke sistem mereka.
Di Korea Selatan, perhatian pemerintah tertuju pada serangkaian insiden yang melibatkan sektor keuangan. Pada 6 Oktober 2026, Presiden Lee Jae Myung mengatakan terdapat indikasi AI digunakan dalam sebagian serangan terhadap bank dan meminta penyelidikan menyeluruh.
Reuters melaporkan pada 14 Oktober bahwa total 16 lembaga keuangan telah mengalami insiden peretasan. Sekitar 100.000 kasus kebocoran teridentifikasi dalam laporan regulator tersebut, meski jumlah dan jenis data yang terdampak berbeda-beda antarinsiden.
Pemerintah meminta lembaga terkait memperkuat pemeriksaan keamanan. Komisi Jasa Keuangan Korea Selatan atau Financial Services Commission (FSC) juga menggelar rapat darurat dengan pelaku industri dan mendorong pemeriksaan sistem yang terhubung ke internet, mekanisme autentikasi, pengaturan akses, serta kemampuan mendeteksi penyusupan.
Dalam penyelidikan tersebut, penggunaan AI masih menjadi bagian yang diperiksa. Perusahaan keamanan siber CrowdStrike mengaitkan sejumlah aktivitas dengan perangkat AI sumber terbuka bernama ARTEX yang dapat membantu mencari kelemahan sistem. Meski demikian, penyelidikan diperlukan untuk memastikan bagaimana perangkat itu digunakan dan siapa yang bertanggung jawab atas serangan tersebut.
Korea Selatan sebelumnya juga menghadapi kebocoran data berskala besar. Pada April 2025, insiden di operator telekomunikasi SK Telecom dilaporkan berdampak pada sekitar 23,24 juta catatan pelanggan. Pada November 2025, Coupang juga melaporkan kebocoran yang berdampak pada puluhan juta akun.
Dalam serangan konvensional, pelaku perlu memeriksa sistem, menemukan kelemahan, lalu menguji apakah celah tersebut dapat dimanfaatkan untuk memperoleh akses tanpa izin. Proses itu memerlukan pengetahuan teknis dan tidak selalu berhasil.
AI dapat membantu mengotomatisasi sebagian tahapan tersebut, mulai dari menganalisis informasi teknis hingga menemukan kemungkinan kelemahan yang perlu diperiksa lebih lanjut. Jika dikombinasikan dengan alat dan akses yang tepat, kemampuan ini dapat mempercepat pekerjaan pelaku serangan.
Pakar keamanan siber dari Jepang dan Korea Selatan menyoroti bagaimana AI berpotensi memangkas waktu yang dibutuhkan untuk menemukan serta mengeksploitasi celah. Sistem yang tidak diperbarui, memiliki konfigurasi keliru, atau kurang diawasi bisa menghadapi risiko lebih besar.
Meski demikian, keberadaan AI dalam lanskap ancaman tidak berarti semua kebocoran terbaru disebabkan oleh teknologi tersebut. Sejumlah insiden dapat terjadi akibat kelemahan keamanan yang sudah lama ada, sementara keterlibatan AI pada kasus tertentu masih perlu dibuktikan.
Bagi pelanggan, risiko utamanya adalah informasi pribadi yang tersebar dapat digunakan kembali untuk penipuan, pencurian identitas, atau serangan lanjutan. Bagi perusahaan, insiden dapat menimbulkan gangguan operasional, biaya pemulihan, dan hilangnya kepercayaan pelanggan.
Jepang mulai memberlakukan kerangka hukum peningkatan kemampuan penanganan siber pada 1 Oktober 2026. Kebijakan ini memperkuat kemampuan pemerintah untuk menangani ancaman siber, termasuk mekanisme pencegahan dalam kondisi yang diatur oleh hukum.
Jepang juga mendorong lembaga keuangan memperkuat verifikasi identitas saat pembukaan rekening dan meningkatkan perlindungan terhadap penyalahgunaan identitas.
Di Korea Selatan, regulator meminta lembaga keuangan memperketat kontrol akses, memeriksa sistem yang terbuka ke internet, dan meningkatkan kemampuan deteksi dini. Pemanfaatan AI untuk pertahanan siber juga menjadi perhatian, meski efektivitasnya tetap bergantung pada pengawasan manusia, kualitas data, dan penerapan kontrol keamanan yang tepat.
Bagi perusahaan, langkah mendasar tetap penting: memperbarui perangkat lunak, menutup layanan yang tidak diperlukan, menggunakan autentikasi multifaktor, membatasi hak akses, serta memantau aktivitas sistem secara berkala. Organisasi juga perlu menyiapkan prosedur respons insiden agar kebocoran dapat segera ditangani dan pelanggan yang berisiko dapat diberi tahu.
Gelombang serangan di Jepang dan Korea Selatan menjadi pengingat bahwa keamanan data bukan hanya urusan tim teknologi. Ketika layanan bisnis dan publik saling terhubung, kelemahan satu sistem dapat berdampak luas. AI berpotensi mempercepat serangan, tetapi perlindungan yang konsisten dan respons yang cepat tetap menjadi faktor penting untuk membatasi kerugian.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Emil Audero tampil impresif saat Rayo Vallecano imbang 1-1 melawan Getafe di LaLiga. Kiper Timnas Indonesia itu beberapa kali menyelamatkan gawang.
Prancis memberlakukan jam malam terbatas di Paris dan sejumlah komune setelah demonstrasi berujung kekerasan, penjarahan, dan kerusakan fasilitas umum.
Porsche Mission S menjadi visi supercar bermesin tengah di atas 911, dengan desain terinspirasi mobil legendaris dan kokpit berorientasi pengemudi.
Studi terhadap 480.479 orang menemukan kebiasaan naik tangga berkaitan dengan risiko kematian kardiovaskular lebih rendah. Simak manfaatnya.
Cari HP tipis selain iPhone Air? Simak perbandingan Samsung Galaxy S25 Edge, Infinix Hot 60 Pro Plus, dan Tecno Spark Slim.
Serangan siber di Jepang dan Korea Selatan mengancam data pelanggan, bank, dan layanan publik. AI disorot karena dapat mempercepat pencarian celah keamanan.