Green Bio-Refinery Cilacap Telan Investasi Rp19,8 Triliun, Beroperasi 2029
Pertamina menyiapkan investasi Rp19,8 triliun untuk Green Bio-Refinery Cilacap yang ditargetkan masuk EPC 2027 dan beroperasi 2029.
Ikon Telegram - Freepik
Harianjogja.com, JAKARTA—Dengan memanfaatkan Accessibility Service, trojan Sturnus dapat membaca pesan dari WhatsApp hingga Telegram dan mengoperasikan ponsel korban secara diam-diam.
Melansir BleepingComputer, Rabu (26/11/2025), trojan ini menggunakan kombinasi komunikasi plaintext, RSA, dan AES dengan server command-and-control (C2), menandakan kemampuan teknis yang lebih maju.
Perusahaan keamanan siber ThreatFabric menjelaskan Sturnus dapat membaca isi pesan dari aplikasi yang menggunakan end-to-end encryption. Kemampuan ini bukan diperoleh dengan membobol sistem enkripsinya, melainkan dengan menangkap teks yang muncul di layar setelah didekripsi secara normal oleh aplikasi. Teknik tersebut dijalankan melalui penyalahgunaan fitur Accessibility Service di Android.
Selain memantau pesan, Sturnus dapat mencuri kredensial perbankan menggunakan overlay HTML palsu dan memberikan kendali penuh kepada pelaku melalui sesi VNC, sehingga perangkat dapat dioperasikan secara real time layaknya ponsel milik mereka sendiri.
Malware ini disebarkan melalui file APK berbahaya yang menyamar sebagai aplikasi seperti Google Chrome atau Preemix Box. Meski jalur distribusinya belum teridentifikasi, peneliti menduga metode penyebarannya melalui malvertising atau pesan langsung ke calon korban.
Setelah berhasil dipasang, Sturnus akan mendaftarkan perangkat korban ke server C2 melalui pertukaran kriptografi, kemudian membuka kanal HTTPS terenkripsi untuk pencurian data dan kanal WebSocket AES untuk kendali jarak jauh melalui VNC.
Dengan memanfaatkan akses Accessibility Service, Sturnus dapat membaca teks di layar, mendeteksi aplikasi yang dibuka, mencatat input keyboard, menekan tombol, menggulir layar, hingga menavigasi antarmuka ponsel. Malware ini juga meminta hak Device Administrator, yang membuatnya sulit dihapus bahkan menggunakan ADB.
Ketika pengguna membuka WhatsApp, Signal, atau Telegram, Sturnus dapat mendeteksi dan merekam seluruh percakapan, nama kontak, pesan masuk dan keluar, serta teks yang sedang diketik.
Melalui sesi VNC, pelaku dapat melakukan berbagai aksi secara diam-diam, termasuk menyetujui transaksi perbankan, memasukkan kode OTP, mengubah pengaturan sistem, hingga memasang aplikasi tambahan. Untuk menyamarkan aktivitas tersebut, Sturnus dapat menampilkan layar palsu seperti “Android System Update” atau overlay hitam.
ThreatFabric menilai serangan Sturnus masih berskala kecil dan kemungkinan besar merupakan fase pengujian. Namun fitur-fiturnya yang sudah setara dengan malware kelas atas membuatnya berpotensi berkembang menjadi ancaman besar. Saat ini, serangan terutama terdeteksi di Eropa Selatan dan Eropa Tengah.
Untuk mencegah infeksi, pengguna Android disarankan agar tidak mengunduh APK dari luar Google Play, memastikan Google Play Protect tetap aktif, serta berhati-hati saat memberikan izin Accessibility pada aplikasi apa pun.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.
Sumber : Bisnis



Pertamina menyiapkan investasi Rp19,8 triliun untuk Green Bio-Refinery Cilacap yang ditargetkan masuk EPC 2027 dan beroperasi 2029.
Ketua DPD Sultan Najamudin mengungkap pembahasan dengan Sufmi Dasco Ahmad dan menjelaskan sikap lembaga terkait dukungan anggota.
Toyota Avanza menabrak motor dan pajangan keramik di Jalan Godean, Sleman. Pengendara motor dan pemilik toko mengalami luka-luka.
Pemerintah meminta DKI Jakarta mengalihkan obligasi Rp5,6 triliun ke pinjaman PT SMI. Tito mengungkap alasan dan skema pembayarannya.
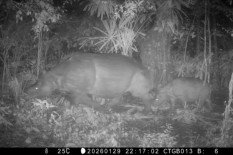
ESDM mengaku belum meneliti potensi cadangan emas di Ujung Kulon. Kawasan ini juga menjadi habitat Badak Jawa yang terancam punah.
Konferensi pers industri rokok elektronik nasional menyoroti perlunya perlindungan pemerintah untuk menjaga keberlangsungan usaha dan nasib ribuan pekerja