Tak Ada Wakil Indonesia di Daftar 20 Maskapai Kelas Ekonomi Terbaik 2026
Skytrax merilis 20 maskapai dengan kelas ekonomi terbaik 2026. Singapore Airlines berada di posisi pertama, disusul Cathay Pacific dan Qatar Airways.
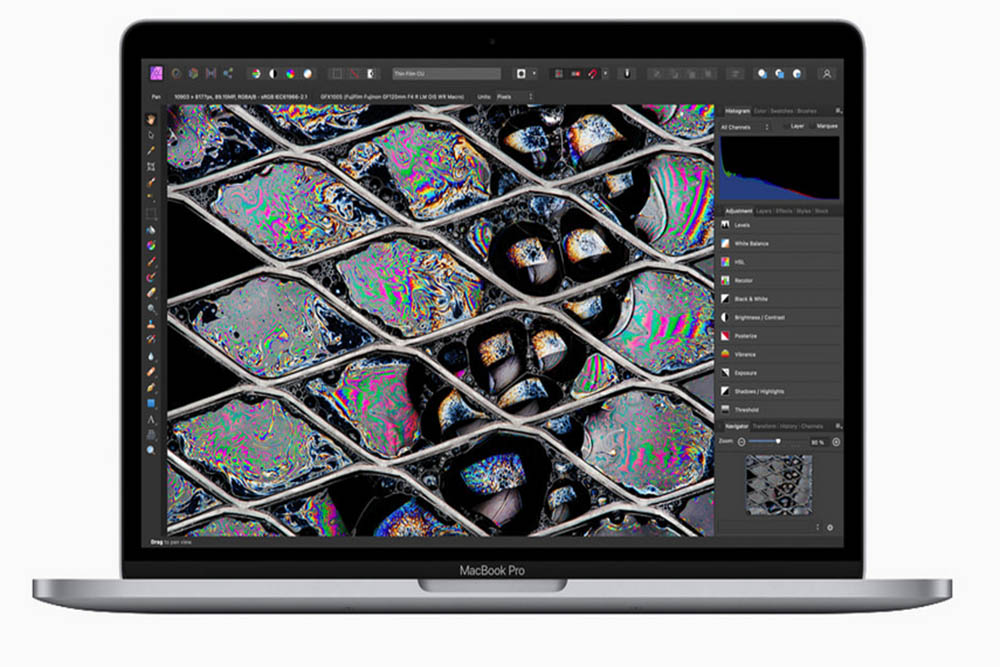
MacBook Pro M2 - Apple
Harianjogja.com, JOGJA—Pengguna komputer Mac perlu mewaspadai versi terbaru malware MacSync yang dapat mencuri password, data browser, informasi dompet kripto hingga file Keychain. Malware ini kini menggunakan rantai infeksi yang lebih kompleks karena menggabungkan infostealer dengan backdoor.
Temuan tersebut diungkap peneliti Kaspersky setelah menemukan varian MacSync terbaru pada September 2026. Berbeda dari versi sebelumnya, malware tersebut menggunakan komponen baru dan metode penyebaran yang memungkinkan penyerang mendapatkan akses lebih jauh ke perangkat korban.
MacSync pertama kali muncul pada 2024-2025 sebagai salah satu varian yang berkaitan dengan AMOS atau Atomic macOS Stealer. Dalam perkembangannya, malware tersebut berubah cukup signifikan, termasuk penggunaan executable berbasis Swift dan Objective-C sebagai bagian dari rantai serangan.
Serangan MacSync diawali dari file berbahaya yang masuk ke perangkat korban. Salah satu modusnya adalah menyamarkan malware sebagai aplikasi yang terlihat dibutuhkan pengguna, seperti aplikasi berbagi dokumen, perangkat lunak tertentu, atau aplikasi dompet kripto.
Ketika aplikasi palsu tersebut dijalankan, proses infeksi tidak berhenti pada satu file. Malware dapat menjalankan beberapa tahapan untuk mengunduh dan memasang komponen berikutnya hingga akhirnya infostealer dan backdoor berada di perangkat korban.
Kaspersky bahkan menemukan salah satu tahapan dalam rantai tersebut memanfaatkan kalender iCloud publik. File berformat .ics digunakan sebagai salah satu perantara untuk mengambil komponen berikutnya.
Penggunaan kalender iCloud dalam kasus ini bukan berarti layanan kalender Apple mengalami peretasan. Peneliti menemukan infrastruktur Apple yang sah justru dimanfaatkan sebagai salah satu bagian dari rantai pengiriman malware.
Dalam salah satu sampel, konten kalender tersebut diproses melalui shell macOS dan bagian tertentu dalam data kalender berisi perintah yang mengarahkan proses infeksi ke tahap berikutnya. Setelah itu, sejumlah komponen lain dijalankan hingga payload berbahaya terpasang.
Salah satu tahapan yang perlu diwaspadai terjadi ketika MacSync menyamar sebagai aplikasi yang sebelumnya hendak dijalankan korban. Malware kemudian meminta password administrator melalui tampilan yang dibuat menyerupai aplikasi tersebut.
Setelah pengguna memasukkan password, aplikasi dapat menampilkan pemberitahuan palsu yang menyatakan aplikasi mengalami kerusakan dan meminta pengguna memindahkannya ke tempat sampah.
Trik tersebut bertujuan mengalihkan perhatian pengguna. Ketika korban mengira aplikasi gagal dibuka, komponen malware tetap dapat menjalankan aktivitasnya di latar belakang.
Kaspersky mencatat bahwa versi terbaru menggunakan metode berbeda untuk memverifikasi password dibandingkan sebagian malware macOS sebelumnya. MacSync menggunakan PAM atau Pluggable Authentication Modules untuk proses tersebut.
Kemampuan MacSync tidak terbatas pada pencurian satu jenis informasi. Infostealer tersebut dapat mengambil berbagai data yang tersimpan di komputer korban, terutama informasi yang berkaitan dengan akun, browser, dompet kripto, serta konfigurasi perangkat.
Data yang menjadi sasaran mencakup riwayat penelusuran, cookie, login dan password yang tersimpan di browser, data ekstensi dompet kripto, informasi dari aplikasi dompet kripto, data Telegram, informasi login perangkat, hingga file Keychain.
Malware juga dapat mengumpulkan daftar aplikasi yang terpasang, proses yang sedang berjalan, informasi perangkat, serta sejumlah konfigurasi yang berkaitan dengan SSH dan shell Zsh. Peneliti juga menemukan target lain berupa konfigurasi AWS, Kubernetes, Git, riwayat perintah Zsh dan Bash, serta profil pengguna.
Rangkaian kemampuan tersebut membuat MacSync tidak hanya relevan bagi pengguna biasa. Kaspersky menilai pola data yang diburu dan aplikasi yang ditiru menunjukkan bahwa malware ini terutama menyasar pengembang, pengguna kripto, serta orang yang berkaitan dengan sektor teknologi informasi.
Ancaman MacSync menjadi lebih serius karena versi terbaru juga membawa backdoor. Komponen tersebut ditulis menggunakan Objective-C dan menyamarkan diri sebagai aplikasi Finder, sehingga memberikan jalur bagi penyerang untuk mempertahankan akses ke perangkat.
Melalui backdoor tersebut, penyerang dapat mengirim perintah dari jarak jauh. Kaspersky menemukan kemampuan untuk memasang ekstensi browser, mengumpulkan kembali informasi sistem dan file tertentu, serta mengganti aplikasi dompet kripto Ledger dengan versi yang berasal dari server penyerang.
Kemampuan mengganti ekstensi browser juga menjadi perhatian karena dapat membuka peluang manipulasi terhadap aktivitas pengguna. Kaspersky menduga fitur tersebut dapat digunakan untuk mengganti ekstensi dompet kripto dengan versi yang telah dimodifikasi.
Backdoor juga menggunakan sejumlah mekanisme agar tetap bertahan di perangkat, termasuk LaunchAgent serta perubahan pada konfigurasi Zsh dan Git. Peneliti menemukan komponen yang dapat memulihkan backdoor apabila file tertentu dihapus.
Pakar keamanan Kaspersky Sergey Puzan mengatakan MacSync versi terbaru mengalami perubahan besar dibandingkan varian sebelumnya. Perubahan tersebut terlihat dari fitur yang ditambahkan sekaligus rantai infeksi yang dibuat lebih kompleks.
“Versi terbaru dari infostealer MacSync ini sangat berbeda dari versi-versi sebelumnya; ia menghadirkan fitur-fitur baru dan membuat rantai infeksi menjadi lebih kompleks,” kata Puzan dalam keterangan tertulis Kaspersky.
Menurut Puzan, pelaku juga terus mengembangkan rekayasa sosial sebagai pintu masuk awal ke perangkat korban. Artinya, pengguna tetap menjadi salah satu titik penting dalam keberhasilan serangan, terutama ketika mengunduh atau menjalankan aplikasi dari sumber yang tidak tepercaya.
“Para pelaku ancaman juga secara aktif mengembangkan teknik rekayasa sosial yang berfungsi sebagai pintu masuk awal ke perangkat korban,” ujarnya.
Puzan menyarankan pengguna memastikan aplikasi yang diunduh berasal dari pengembang resmi dan memeriksa keasliannya melalui sumber tepercaya. Ia juga mengingatkan agar pengguna lebih waspada ketika sebuah aplikasi meminta password administrator.
“Kami menyarankan Anda untuk selalu memastikan bahwa aplikasi yang diunduh atau diinstal berasal dari pengembang resmi serta memverifikasi keasliannya melalui sumber-sumber tepercaya,” kata Puzan.
“Kata sandi administrator Anda adalah kunci pelindung data dan kredensial paling sensitif pada perangkat, pengguna harus waspada jika ada aplikasi yang memintanya,” tuturnya.
Temuan MacSync tersebut menunjukkan bahwa pengguna Mac tidak cukup hanya mengandalkan tampilan aplikasi yang terlihat normal. Sumber unduhan, permintaan akses administrator, serta perilaku aplikasi setelah dijalankan menjadi hal yang perlu diperiksa sebelum memberikan izin atau memasukkan kredensial.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Skytrax merilis 20 maskapai dengan kelas ekonomi terbaik 2026. Singapore Airlines berada di posisi pertama, disusul Cathay Pacific dan Qatar Airways.
RI Peduli mewujudkan mimpi Mahesa, siswa SD Barunawati Semarang, memiliki sepeda untuk memudahkan perjalanan ke sekolah dan mengejar cita-cita
I Made Pajar Ariyana lolos final shortboard putra Asian Games 2026 setelah mengalahkan Jayuard Alciso dari Filipina.
Bregodo Suryatmojo turut menjadi etalase budaya sekaligus pintu promosi potensi kampung wisata di wilayah asalnya saat bertugas di kawasan Malioboro, Minggu (2
BMKG mencatat rekor 123 hari tanpa hujan di Sumberklampok, Buleleng, Bali, di tengah musim kering yang dipengaruhi El Nino.
Putin membatasi pengungkapan data minyak dan energi Rusia, termasuk harga, pembeli, rute pengiriman, hingga kapasitas kilang.