Mengenal di Balik Layar Perlinsos Digital yang Buat Bansos Efektif
Perlinsos digital mengintegrasikan data lintas lembaga melalui SPLP untuk mempercepat verifikasi dan meningkatkan ketepatan penyaluran bansos.
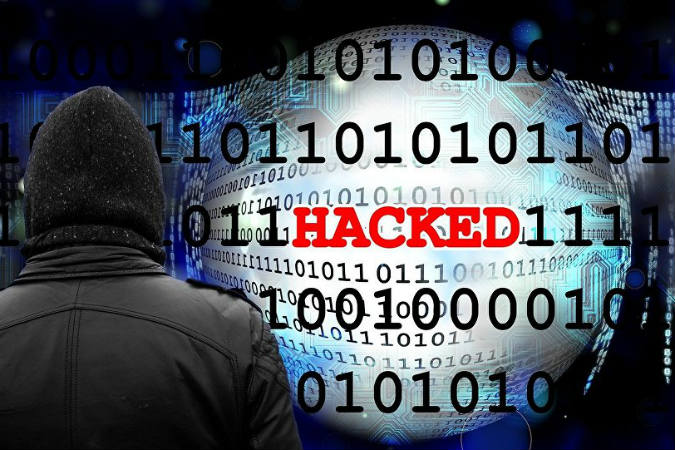
Ilustrasi serangan siber./Sputniknews
Harianjogja.com, JOGJA—Kementerian Komunikasi dan Digital (Kemkomdigi) meningkatkan mitigasi ancaman serangan siber yang disinyalir meningkat secara global dan berpotensi menyasar layanan digital pemerintah. Salah satu langkah yang dilakukan ialah memperkuat Inspeksi Paket Mendalam atau Deep Packet Inspection (DPI).
Kemkomdigi juga meminta pengelola layanan digital di kementerian dan lembaga meningkatkan kewaspadaan, memperkuat sistem pengamanan, serta memastikan kesiapan penanganan apabila ditemukan indikasi serangan siber.
Direktur Strategi dan Kebijakan Teknologi Pemerintah Digital Kemkomdigi, Aries Kusdaryono, mengatakan keamanan dan keberlangsungan layanan digital pemerintah menjadi prioritas dalam upaya mitigasi tersebut.
“Kita tidak boleh mengabaikan potensi risiko ancaman serangan tersebut. Karena itu, kami meminta seluruh instansi meningkatkan pengamanan sistem, memperkuat pemantauan, dan memastikan kesiapan penanganan apabila ditemukan indikasi serangan. Prioritas kita adalah menjaga keamanan dan keberlangsungan layanan digital pemerintah,” ujar Aries di Jakarta, Selasa (10/11/2026).
Aries menjelaskan langkah mitigasi Kemkomdigi sejalan dengan Security Advisory atau pemberitahuan keamanan yang diterbitkan Badan Siber dan Sandi Negara (BSSN) pada 8 November 2026.
Sebagai tindak lanjut, Kemkomdigi menerbitkan tiga surat imbauan untuk sejumlah kelompok pengelola sistem elektronik. Surat tersebut ditujukan kepada:
Pengguna layanan Pusat Data Nasional 1 (PDN-1) dan Government Cloud.
Pejabat pengelola nama domain kementerian, lembaga, dan pemerintah daerah.
Seluruh penyelenggara sistem elektronik (PSE) lingkup privat.
Melalui surat tersebut, pengelola sistem diminta memperkuat pengamanan, meningkatkan pemantauan aktivitas jaringan, memeriksa kerentanan, serta menyiapkan koordinasi dan penanganan insiden keamanan siber.
Informasi mengenai dugaan ancaman serangan siber sebelumnya beredar melalui media sosial. Ancaman tersebut disebut sebagai bentuk penolakan terhadap penerapan Sistem Pemungutan Pajak atas Transaksi Digital Luar Negeri (SPP-TDLN).
Namun, dalam Security Advisory yang disampaikan BSSN melalui Government Computer Security Incident Response Team (Gov-CSIRT) Indonesia, keaslian ancaman maupun kemampuan pelaku belum terverifikasi.
Meski demikian, langkah antisipasi tetap diperlukan untuk mencegah terjadinya gangguan terhadap layanan digital pemerintah.
BSSN dan Kemkomdigi mengingatkan sejumlah potensi ancaman yang perlu diwaspadai, antara lain:
Distributed Denial of Service (DDoS): serangan yang dapat mengganggu akses terhadap layanan digital.
Defacement: perubahan atau perusakan tampilan situs.
Eksploitasi celah keamanan: pemanfaatan kerentanan pada sistem.
Pembajakan DNS: pengambilalihan atau manipulasi sistem nama domain.
Phishing dan penyebaran informasi palsu: upaya penipuan serta penyebaran informasi yang menyesatkan.
Untuk mengantisipasi berbagai risiko tersebut, Kemkomdigi meminta pengelola sistem elektronik memastikan kesiapan tim tanggap insiden. Penguatan autentikasi akun administrator dan pembaruan perangkat lunak juga menjadi bagian dari langkah pengamanan.
Selain itu, pengelola sistem diminta meningkatkan perlindungan terhadap serangan DDoS. Mekanisme pencadangan data dan pemulihan layanan juga harus dipastikan berjalan dengan baik.
Langkah tersebut diperlukan agar instansi dapat merespons apabila terjadi serangan maupun gangguan keamanan siber.
Kewaspadaan tidak hanya ditujukan kepada instansi pemerintah dan pengelola sistem elektronik. Kemkomdigi juga mengingatkan masyarakat agar berhati-hati terhadap potensi penipuan digital yang memanfaatkan isu pajak digital.
Masyarakat diminta mewaspadai email, pesan, maupun tautan yang mengatasnamakan instansi pemerintah. Jangan membuka tautan mencurigakan atau memberikan kata sandi, informasi pribadi, dan data sensitif melalui kanal yang belum dipastikan keasliannya.
Masyarakat juga diimbau mengakses layanan pemerintah hanya melalui alamat situs resmi.
Apabila menemukan indikasi serangan atau gangguan keamanan siber pada layanan PDN-1 dan Government Cloud, instansi pengguna dapat menyampaikan laporan melalui kanal resmi PDN-CSIRT.
Laporan dapat dikirim melalui situs https://csirtpdn.layanan.go.id atau email [email protected].
Aries menegaskan keamanan siber membutuhkan keterlibatan seluruh pihak. Kesiapsiagaan instansi diperlukan untuk melindungi infrastruktur digital pemerintah, data, serta layanan publik.
“Keamanan siber merupakan tanggung jawab bersama. Kami meminta seluruh instansi mempertahankan kewaspadaan dan kesiapsiagaan, sehingga infrastruktur digital pemerintah, data, dan layanan publik tetap terlindungi,” tutup Aries Kusdaryono.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Perlinsos digital mengintegrasikan data lintas lembaga melalui SPLP untuk mempercepat verifikasi dan meningkatkan ketepatan penyaluran bansos.
Indonesia masih mengimpor 94% bahan baku obat. BPOM mendorong riset dan kolaborasi global untuk memperkuat industri farmasi nasional.
YIA dan IDM melatih 120 pelaku wisata Jatimulyo selama tiga hari untuk meningkatkan standar hospitality dan memperkuat ekosistem pariwisata Kulonprogo.
Gibran mengungkap Presiden Prabowo menyarankan dirinya tetap berjuang di PTUN dan mengajukan PK terkait polemik dokumen ijazah.
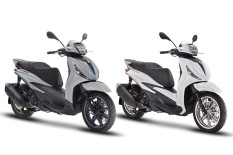
Piaggio Beverly 2027 mendapat pembaruan desain dan fitur, termasuk layar TFT 6,88 inci, sistem keyless, serta pilihan mesin 310cc dan 400cc.
Yusril menjelaskan MPR akan memilih wakil presiden baru maksimal 60 hari setelah menerima surat Presiden jika Gibran mundur.