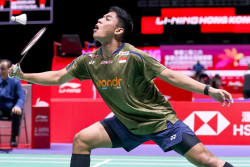
Ubed Singkirkan Unggulan Kelima, Lolos 16 Besar Hong Kong Open
Ubed mengalahkan unggulan kelima Chou Tien Chen dengan skor 21-19, 7-21, 21-19 untuk lolos ke 16 besar Hong Kong Open 2026.
Foto ilustrasi peretas/hacker. - Freepik
Harianjogja.com, JOGJA—Pengunjung sejumlah situs populer dunia, termasuk milik IKEA, Zoom, dan HSBC, berpotensi terpapar kode berbahaya setelah platform optimasi situs web Optimizely mengalami insiden keamanan. Serangan tersebut menyasar pengguna di 178 organisasi dari berbagai sektor dan berupaya mencuri informasi pembayaran hingga menyebarkan kode eksploitasi yang menargetkan perangkat iPhone.
Peneliti keamanan siber Scott Helme mengungkap temuan JavaScript berbahaya yang disisipkan ke sejumlah proyek situs web pelanggan Optimizely. Kode tersebut dapat dimuat ketika pengunjung membuka halaman situs yang menggunakan skrip dari platform tersebut.
Laporan Reuters pada Senin (16/11/2026) menyebut serangan itu memanfaatkan kerentanan pada fitur Experimentation milik Optimizely. Perusahaan kemudian mengonfirmasi adanya akses tidak sah yang digunakan untuk menambahkan JavaScript berbahaya ke beberapa proyek pelanggan.
Temuan Helme diperkuat perusahaan keamanan siber Hudson Rock. Perusahaan tersebut menyatakan menemukan bukti bahwa situs-situs yang terdampak memang sempat menyajikan kode berbahaya kepada pengunjung.
Skrip Berbahaya Incar Data Pembayaran dan Dompet Kripto
Kode yang ditemukan tidak hanya ditujukan untuk menyerang perangkat tertentu. Menurut pengamatan Helme, skrip tersebut memiliki beberapa fungsi yang berpotensi merugikan pengunjung situs.
Salah satu upayanya adalah mengganti alamat pembayaran mata uang kripto yang ditampilkan di situs dengan alamat dompet digital milik pelaku. Jika penggantian tersebut berhasil dan pengguna melakukan transfer, dana berpotensi masuk ke dompet penyerang.
Skrip itu juga berusaha mengambil informasi kartu pembayaran ketika pengunjung memasukkan detail kartu ke formulir di situs. Selain itu, kode tersebut dirancang untuk mencuri cookie dan mengambil tangkapan layar dari aktivitas pengguna.
Aspek lain yang menjadi perhatian adalah penyebaran kode eksploitasi yang menargetkan perangkat berbasis iOS buatan Apple. Artinya, serangan tidak hanya berpotensi menyasar informasi yang dimasukkan ke situs, tetapi juga mencoba memanfaatkan kelemahan perangkat lunak pada perangkat pengguna.
Meski demikian, keberadaan kode berbahaya tidak otomatis berarti seluruh pengunjung telah menjadi korban. Reuters menyebut keberhasilan eksekusi kode dan besarnya dampak serangan belum dapat dipastikan.
Optimizely dan Apple Berikan Penjelasan
Optimizely mengungkapkan bahwa pelaku mengeksploitasi kerentanan pada fitur Experimentation untuk menyisipkan JavaScript berbahaya ke proyek milik sebagian pelanggan.
Dalam laporan keamanan yang diterbitkan 17 November 2026, perusahaan menjelaskan bahwa celah tersebut berada pada alur pendaftaran akun produk Web Experimentation. Pelaku memanfaatkan kelemahan itu untuk memasukkan kode ke bagian Project JavaScript dalam sejumlah proyek pelanggan.
Optimizely menyatakan telah memperbaiki kerentanan, menghapus kode berbahaya dari proyek yang terdampak, serta mengambil langkah untuk mengamankan akun pengguna. Perusahaan juga menerapkan perlindungan tambahan agar kode tidak sah tidak kembali disalurkan melalui layanannya.
Apple, di sisi lain, menyatakan kerentanan perangkat lunak yang menjadi sasaran eksploitasi telah diperbaiki pada tahun sebelumnya. Pengguna yang menjalankan perangkat lunak versi terbaru seharusnya telah terlindungi dari upaya eksploitasi tersebut.
Sejumlah Perusahaan Hentikan Penggunaan Skrip
Insiden ini turut memicu pemeriksaan dari sejumlah perusahaan yang situsnya menggunakan platform Optimizely. Salesforce dan IKEA menyatakan sedang menyelidiki perubahan skrip tidak sah yang berkaitan dengan layanan tersebut.
Salesforce mengambil langkah pencegahan dengan menonaktifkan skrip dari Optimizely. Equifax juga menyelidiki masalah itu dan menghentikan penggunaan platform tersebut. Perusahaan menyatakan belum menemukan bukti bahwa sistem internal mereka telah disusupi.
Zoom mengonfirmasi telah mengetahui insiden keamanan tersebut. Perusahaan menonaktifkan Optimizely di seluruh lingkungan produksinya sebagai langkah pencegahan dan menyatakan belum menemukan dampak terhadap data pelanggan.
Sementara itu, HSBC menyebut skrip yang tidak sah tidak aktif di situs web mereka. CNN belum segera memberikan tanggapan atas permintaan komentar terkait insiden tersebut.
Risiko Penggunaan Layanan Pihak Ketiga
Kasus ini memperlihatkan risiko keamanan yang muncul ketika sebuah situs mengandalkan perangkat lunak atau skrip dari penyedia layanan eksternal. Kerentanan pada satu platform dapat membuka peluang penyisipan kode yang kemudian ditampilkan kepada pengunjung situs milik banyak organisasi.
Dampaknya dapat meluas karena skrip pihak ketiga menjadi bagian dari komponen yang dijalankan peramban ketika pengguna membuka halaman tertentu. Karena itu, pengamanan tidak hanya bergantung pada sistem utama pemilik situs, tetapi juga pada keamanan layanan eksternal yang terintegrasi di dalamnya.
Risiko pencurian aset digital juga menjadi perhatian tersendiri. Perusahaan intelijen blockchain Chainalysis mencatat peretasan mata uang kripto telah menyebabkan pencurian dana senilai lebih dari US$22,3 miliar sejak 2021. Dalam naskah sumber, nilai tersebut diperkirakan setara dengan Rp406 triliun.
Hingga laporan Reuters diterbitkan, belum ada kepastian mengenai jumlah pengunjung yang terdampak maupun apakah seluruh fungsi berbahaya dalam skrip tersebut berhasil dijalankan. Penyelidikan dari perusahaan-perusahaan terkait dan pemeriksaan keamanan terhadap platform yang digunakan masih menjadi bagian penting untuk mengetahui cakupan insiden.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Ubed mengalahkan unggulan kelima Chou Tien Chen dengan skor 21-19, 7-21, 21-19 untuk lolos ke 16 besar Hong Kong Open 2026.
Laporan GASA 2026 mencatat WhatsApp menjadi platform yang paling sering digunakan penipu menghubungi masyarakat Indonesia.
Pemkot Jogja membahas rencana pengalihan pengelolaan 1.241 PPPK paruh waktu ke pemerintah pusat yang berpotensi meringankan APBD.
Megawati mencetak 13 poin saat Hyundai Hillstate menang 3-1 atas SOOP dan meraih kemenangan perdana di Liga Voli Korea 2026/2027.
Pemkab Bantul menjadwalkan pembahasan peluang perubahan status 643 PPPK paruh waktu menjadi penuh waktu pada 24-25 November 2026.
Tujuh wakil Indonesia lolos ke 16 besar Hong Kong Open 2026. Ubed, Putri KW, Fajar/Fikri, hingga Dejan/Felisha siap bertanding.