Dua Tahun Prabowo, Realisasi Investasi Hampir Rp4.000 Triliun
Realisasi investasi selama dua tahun pemerintahan Prabowo mencapai Rp3.923,2 triliun dan menyerap lebih dari 5,48 juta tenaga kerja.
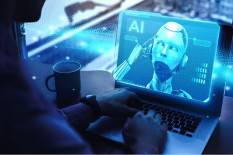
Artificial Intelligence alias kecerdasan buatan - Ilustrasi/Freepik
Harianjogja.com, JAKARTA—Penggunaan kecerdasan buatan (AI) tanpa izin resmi perusahaan menjadi risiko keamanan siber baru bagi industri perbankan. IBM memperingatkan praktik yang dikenal sebagai Shadow IT tersebut dapat membuka celah perlindungan data ketika karyawan memakai aplikasi AI komersial untuk menyelesaikan pekerjaan tanpa pengawasan perusahaan.
Fenomena ini mendorong perbankan memperkuat tata kelola data sekaligus meningkatkan edukasi sumber daya manusia (SDM). Pengamanan tidak cukup dilakukan dengan membatasi akses teknologi, tetapi juga harus memastikan karyawan memahami risiko dan aturan penggunaan AI.
ASEAN Technical Community Leader & Regional Chief Technology Officer (CTO) IBM, Patrick Bruinsma, menjelaskan integrasi AI membuat perlindungan data perbankan semakin kompleks. Data perusahaan kini tidak hanya tersimpan di pusat data fisik, tetapi juga bergerak mengikuti proses bisnis yang semakin otonom.
Shadow IT Muncul saat Karyawan Menggunakan AI Tanpa Izin
Patrick menyoroti masih adanya bank dengan disiplin operasional yang belum matang sehingga berpotensi memicu praktik Shadow IT. Dalam situasi tersebut, karyawan menggunakan alat AI generatif komersial secara diam-diam untuk membantu menyelesaikan tugas pekerjaan.
Risiko muncul ketika informasi atau data perusahaan dimasukkan ke layanan AI tanpa kejelasan mengenai pengelolaan dan perlindungan data tersebut.
"Tiba-tiba, pekerja mulai menggunakannya karena mereka memiliki chat GPT atau handphone. Dan mereka mulai mencetak sesuatu ke dalam chat GPT untuk bertanya-tanya atau membantu mereka dengan sesuatu. Itu adalah risiko," jelas Patrick di Jakarta, Selasa (27/10/2026).
Menurut Patrick, penggunaan AI yang tidak terkelola dapat memperluas lingkup risiko keamanan informasi. Karena itu, bank perlu memastikan pemanfaatan teknologi tersebut berjalan sesuai kebijakan perusahaan dan ketentuan perlindungan data.
IBM Tekankan Pelatihan dan Sertifikasi Karyawan
Untuk mengurangi risiko tersebut, IBM menilai pendekatan keamanan perbankan tidak bisa hanya mengandalkan pemblokiran sistem atau pemberian izin akses. Perubahan perilaku karyawan melalui edukasi juga menjadi bagian penting dari pengendalian.
"Pengendalian bukan hanya mengizinkan akses atau tidak, tapi juga pendidikan kepada pekerja," urainya.
Sebagai contoh, IBM menerapkan pelatihan wajib selama satu jam bagi seluruh staf. Pelatihan tersebut diakhiri dengan sertifikasi tahunan untuk memastikan karyawan memahami aturan penggunaan data korporat dan cara menggunakan alat AI secara aman di lingkungan kerja.
Langkah tersebut ditujukan untuk membangun pemahaman yang konsisten mengenai batasan penggunaan teknologi. Dengan demikian, karyawan diharapkan dapat mengenali tindakan yang berisiko sebelum memasukkan informasi perusahaan ke aplikasi AI.
Bank Diminta Memperjelas Tata Kelola AI
Selain edukasi, bank perlu memiliki kerangka tata kelola yang secara khusus mengatur ruang lingkup pemanfaatan AI. Aturan itu, misalnya, harus menjelaskan tugas tertentu yang diperbolehkan menggunakan asisten virtual.
Bank juga perlu mendokumentasikan Perjanjian Tingkat Layanan atau Service Level Agreement (SLA), menentukan pemilik layanan bisnis, serta mengendalikan lalu lintas data yang masuk dan keluar dari sistem.
Pengaturan tersebut penting agar penggunaan AI tidak berjalan tanpa penanggung jawab dan batasan yang jelas. Dengan tata kelola yang terstruktur, perusahaan dapat menentukan layanan yang boleh digunakan, mengawasi aliran informasi, dan memperjelas tanggung jawab dalam pengoperasian teknologi.
Bagi industri perbankan yang mengelola data sensitif, pengawasan penggunaan AI menjadi bagian dari upaya menjaga keamanan informasi dan memastikan teknologi diterapkan sesuai kebutuhan bisnis.
IBM Ingatkan Risiko Penggunaan AI Open Source
Patrick juga menyoroti penggunaan model bahasa berbasis open source yang dinilai menarik karena menawarkan biaya lebih rendah dan peluang inovasi. Namun, menurutnya, keterbukaan teknologi tidak boleh membuat industri keuangan mengabaikan aspek pengawasan dan kendali.
"Memang open source sangat menarik, tapi kalau terbuka juga artinya tidak berdaulat. Pada akhirnya kita masih tetap membutuhkan semua pengawasan dan kontrol dalam penggunaan AI-nya," katanya.
Peringatan tersebut menegaskan bahwa pilihan teknologi perlu disertai evaluasi terhadap tata kelola dan pengendalian data. Bank tidak cukup mempertimbangkan biaya dan kemampuan inovasi, tetapi juga perlu memastikan penggunaan AI berada dalam kerangka pengawasan yang sesuai dengan karakter industri keuangan yang diatur ketat.
Dengan meningkatnya pemanfaatan AI, tantangan perbankan bukan hanya memilih teknologi yang tepat, melainkan juga mengatur akses, melindungi data, dan memastikan karyawan memahami batasan penggunaannya. IBM menempatkan edukasi SDM, aturan operasional, dan pengawasan aliran data sebagai bagian penting dalam mengelola risiko tersebut.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.
Sumber : Bisnis.com


Realisasi investasi selama dua tahun pemerintahan Prabowo mencapai Rp3.923,2 triliun dan menyerap lebih dari 5,48 juta tenaga kerja.
Indonesia dan Singapura berencana membentuk satgas bersama untuk menindak korporasi yang diduga terlibat karhutla melalui pertukaran informasi dan bukti lintas
Ditjen Imigrasi mendeportasi warga Tiongkok berinisial SS yang masuk red notice Interpol dan DPO terkait dugaan pencucian uang di negara asalnya.
Kia Carens EV membuka pemesanan awal di Indonesia mulai 26 Oktober 2026. Simak empat varian, estimasi harga, dan fitur unggulannya.
Studi pada 8.783 orang dewasa menemukan konsumsi makanan ultra-proses tinggi berkaitan dengan peningkatan risiko cedera vaskular otak.
IBM mengingatkan perbankan soal risiko Shadow IT akibat penggunaan aplikasi AI tanpa izin. Edukasi karyawan dan tata kelola data dinilai penting.