Prediksi Rumania vs Polandia: Hagi di Bawah Tekanan, Lewandowski Mengancam
Rumania menjamu Polandia di UEFA Nations League. Hagi menghadapi tekanan, sedangkan Lewandowski mengincar gol setelah mencetak hattrick pada pertemuan pertama.
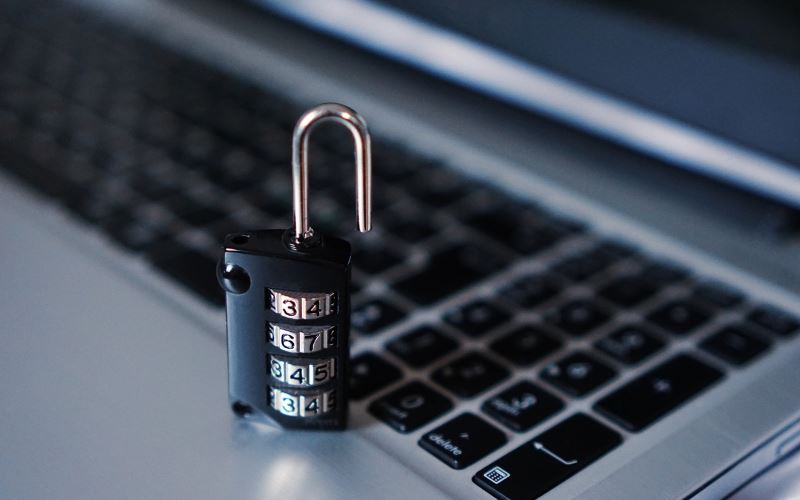
Ilustrasi peretasan/Pixabay
Harianjogja.com, JOGJA—Akun digital yang tiba-tiba keluar dari perangkat, mengalami perubahan informasi profil, atau menunjukkan aktivitas tidak dikenal perlu segera diperiksa. Kondisi tersebut bisa menjadi tanda akun sedang diakses pihak lain tanpa izin atau mengalami account takeover.
Pengambilalihan akun dapat membuat pemilik kehilangan akses terhadap layanan digital, mulai dari email dan media sosial hingga aplikasi perbankan. Jika tidak segera ditangani, pelaku juga berpotensi menyalahgunakan informasi pribadi, mengirim pesan atas nama korban, atau melakukan transaksi tanpa persetujuan.
Karena itu, pengguna perlu mengenali tanda-tanda akses tidak sah sekaligus mengetahui langkah pengamanan yang tepat. Pemeriksaan riwayat login, penggantian kata sandi, dan pengaktifan autentikasi tambahan dapat membantu mengurangi risiko penyalahgunaan akun.
Pengambilalihan akun tidak selalu langsung diketahui pemiliknya. Dalam sejumlah kasus, pelaku dapat masuk dan menggunakan akun tanpa mengubah seluruh informasi keamanan.
Berikut beberapa tanda yang perlu diwaspadai:
Muncul notifikasi login yang tidak dikenal. Pengguna menerima pemberitahuan bahwa akun diakses dari perangkat, browser, atau lokasi yang tidak pernah digunakan.
Kata sandi tiba-tiba tidak bisa digunakan. Kondisi ini bisa terjadi apabila pihak lain telah mengganti informasi login.
Informasi profil berubah. Alamat email pemulihan, nomor telepon, nama pengguna, atau pengaturan keamanan berubah tanpa sepengetahuan pemilik.
Ada aktivitas yang tidak pernah dilakukan. Misalnya, pesan terkirim sendiri, unggahan muncul tanpa izin, atau terdapat transaksi yang tidak dikenali.
Menerima kode OTP tanpa meminta. Kode verifikasi yang tiba-tiba masuk dapat menandakan seseorang sedang mencoba mengakses akun.
Apple dan Google juga memasukkan perubahan informasi keamanan, perangkat asing, serta aktivitas yang tidak dikenali sebagai indikasi akun mungkin telah dikompromikan.
Meski demikian, satu tanda saja belum tentu membuktikan akun telah dibobol. Pengguna tetap perlu memeriksa aktivitas dan perangkat yang terhubung melalui pengaturan keamanan resmi.
Salah satu penyebab pengambilalihan akun adalah pencurian informasi login melalui phishing. Modus ini dilakukan dengan mengirimkan pesan atau tautan palsu yang menyerupai layanan resmi.
Pelaku biasanya menggunakan kalimat bernada mendesak, seperti pemberitahuan akun akan dibatasi, transaksi mencurigakan, atau permintaan verifikasi identitas. Korban kemudian diarahkan ke halaman palsu untuk memasukkan nama pengguna, kata sandi, PIN, maupun kode OTP.
Informasi tersebut dapat digunakan pelaku untuk masuk ke akun korban. Karena itu, pengguna tidak boleh memasukkan data keamanan melalui tautan yang sumbernya tidak dapat dipastikan.
Penyebab lainnya adalah penggunaan kata sandi yang sama pada banyak layanan. Jika salah satu layanan mengalami kebocoran data, pelaku dapat mencoba kombinasi email dan kata sandi tersebut untuk masuk ke akun lain.
Pengambilalihan juga dapat terjadi ketika perangkat terinfeksi perangkat lunak berbahaya atau pengguna memberikan akses akun kepada pihak yang tidak tepercaya.
Pemeriksaan riwayat login menjadi langkah awal untuk mengetahui apakah ada perangkat asing yang terhubung ke akun. Sebagian besar layanan digital menyediakan fitur untuk melihat perangkat, waktu masuk, dan aktivitas keamanan terbaru.
Pengguna dapat membuka pengaturan keamanan akun, kemudian memeriksa daftar perangkat yang sedang atau pernah digunakan untuk masuk. Jika menemukan perangkat yang tidak dikenal, segera keluarkan perangkat tersebut melalui fitur pengelolaan sesi atau perangkat.
Selain riwayat login, periksa pula aktivitas transaksi, pesan terkirim, perubahan profil, serta aplikasi pihak ketiga yang memiliki akses ke akun.
Untuk akun Google, pengguna dapat membuka bagian Keamanan dan Login, lalu memeriksa aktivitas keamanan terbaru serta menu perangkat. Google juga menyediakan opsi untuk mengamankan akun jika ditemukan aktivitas yang bukan dilakukan pemilik.
Sementara itu, pengguna Apple dapat memeriksa daftar perangkat yang terhubung melalui pengaturan Apple Account. Perangkat yang tidak dikenali bisa dihapus agar tidak lagi memiliki akses ke layanan akun tersebut.
Jika menemukan tanda pengambilalihan akun, pengguna sebaiknya segera melakukan pengamanan. Jangan menunggu sampai muncul kerugian atau kehilangan akses sepenuhnya.
Berikut langkah yang dapat dilakukan:
Ganti kata sandi akun. Gunakan kata sandi baru yang kuat dan tidak digunakan pada layanan lain. Jika tidak bisa masuk, gunakan fitur pemulihan akun resmi.
Keluarkan perangkat yang tidak dikenal. Gunakan fitur pengelolaan perangkat atau sesi aktif untuk memutus akses pihak asing.
Periksa informasi pemulihan. Pastikan nomor telepon, email pemulihan, dan metode verifikasi masih milik sendiri. Hapus informasi asing yang ditambahkan tanpa izin.
Aktifkan autentikasi dua faktor. Gunakan fitur verifikasi tambahan agar kata sandi saja tidak cukup untuk mengakses akun.
Periksa aplikasi yang terhubung. Cabut izin aplikasi atau layanan pihak ketiga yang tidak dikenal.
Amankan akun lain yang menggunakan kata sandi serupa. Ganti kata sandi layanan lain apabila sebelumnya menggunakan kombinasi yang sama.
Hubungi layanan pelanggan resmi. Jika akses tidak bisa dipulihkan atau terdapat transaksi mencurigakan, segera laporkan melalui kanal resmi penyedia layanan.
Apabila akun yang terdampak berkaitan dengan layanan perbankan atau dompet digital, pengguna perlu segera menghubungi bank atau penyedia layanan pembayaran. Minta bantuan untuk mengamankan akun dan memeriksa transaksi yang tidak dikenali.
Hindari menghubungi nomor layanan pelanggan yang ditemukan dari komentar media sosial atau pesan pribadi. Gunakan nomor dan kanal bantuan yang tercantum pada situs atau aplikasi resmi.
Pengamanan akun sebaiknya dilakukan sebelum muncul aktivitas mencurigakan. Pengguna dapat menerapkan sejumlah kebiasaan berikut untuk memperkuat perlindungan akun digital.
1. Gunakan kata sandi kuat dan unik
Hindari kata sandi yang mudah ditebak, seperti tanggal lahir, nama pribadi, angka berurutan, atau kombinasi sederhana. Gunakan kata sandi berbeda untuk setiap layanan agar kebocoran satu akun tidak langsung membahayakan akun lainnya.
Pengguna juga dapat memanfaatkan pengelola kata sandi tepercaya untuk menyimpan kombinasi login yang berbeda. Kata sandi perlu segera diganti apabila diketahui bocor atau ada indikasi orang lain telah menggunakannya.
2. Rahasiakan PIN dan kode OTP
Jangan memberikan PIN, kode OTP, kode pemulihan, maupun informasi keamanan kepada siapa pun. Termasuk kepada orang yang mengaku sebagai petugas layanan pelanggan melalui telepon, pesan singkat, atau media sosial.
Kode verifikasi tersebut merupakan informasi pribadi yang dapat dimanfaatkan untuk mengakses akun. Petugas layanan resmi tidak seharusnya meminta pengguna menyerahkan kode rahasia untuk membantu proses pengamanan akun.
3. Hindari mengeklik tautan mencurigakan
Jangan terburu-buru membuka tautan dari pengirim yang tidak dikenal. Periksa alamat situs dan pastikan tautan benar-benar mengarah ke layanan resmi.
Waspadai pesan yang menggunakan ancaman pemblokiran akun atau meminta pengguna segera melakukan verifikasi. Jika menerima pemberitahuan, buka aplikasi atau situs resmi secara langsung tanpa mengikuti tautan dalam pesan.
4. Gunakan kanal layanan resmi
Jika mengalami kendala login atau menemukan aktivitas mencurigakan, hubungi penyedia layanan melalui aplikasi, situs resmi, atau nomor bantuan yang telah diverifikasi.
Jangan mengikuti instruksi dari akun media sosial yang mengaku sebagai petugas layanan pelanggan tanpa memastikan identitasnya. Pelaku penipuan kerap memanfaatkan situasi darurat untuk meminta data pribadi dan kode keamanan.
5. Aktifkan fitur keamanan tambahan
Manfaatkan autentikasi dua faktor atau verifikasi dua langkah jika tersedia. Fitur ini menambahkan lapisan pemeriksaan selain kata sandi ketika pengguna masuk ke akun.
Pengguna juga dapat memakai passkey atau verifikasi biometrik pada layanan yang mendukungnya. Metode tersebut dapat membantu mengurangi risiko pencurian kata sandi melalui halaman login palsu.
Pengamanan akun digital tidak cukup hanya mengandalkan satu kata sandi. Pemeriksaan aktivitas secara berkala, penggunaan metode verifikasi tambahan, dan kewaspadaan terhadap pesan mencurigakan menjadi bagian penting untuk mencegah pengambilalihan akun.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Rumania menjamu Polandia di UEFA Nations League. Hagi menghadapi tekanan, sedangkan Lewandowski mengincar gol setelah mencetak hattrick pada pertemuan pertama.
Pemkot Jogja menyiapkan 10 RTH publik baru pada 2027. Pembangunan menyasar sejumlah kelurahan, tetapi terkendala keterbatasan lahan.
Kemnaker menegaskan belum ada penetapan lembaga pengelola dana cadangan pesangon. Informasi Danantara menerima setoran pengusaha tidak benar.
Jadwal Samsat Sleman November 2026 mencakup Samsat Keliling, layanan malam, Samsat Desa, hingga kemudahan pajak bagi perantau.
Kerinduan penggemar terhadap formasi klasik Jikustik terbayar tuntas dalam Sahid Raya Exclusive Concert melalui penampilan Jikustik feat. Pongki Barata.
Komnas HAM menelusuri pergerakan massa aksi 10 November dari Kantor DPRD DIY hingga Bundaran UGM, termasuk dugaan penggunaan gas air mata.