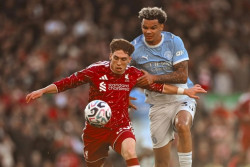
Arsenal Bangkit dari Ketertinggalan, Leeds Tumbang 2-1 di Emirates
Arsenal bangkit dari ketertinggalan untuk mengalahkan Leeds United 2-1. Gol Riccardo Calafiori dan Bruno Guimarães memastikan tiga poin bagi The Gunners.
Ilustrasi password - Freepik
Harianjogja.com, JOGJA--Mengandalkan kata sandi panjang dan angka saja ternyata tidak cukup. Laporan terbaru dari Kaspersky mengungkap fakta mengejutkan: sekitar 68 persen kata sandi modern dapat diretas hanya dalam waktu kurang dari 24 jam, terutama karena pola yang terlalu mudah ditebak.
Temuan ini berasal dari analisis terhadap 23 juta kata sandi unik yang bocor dalam periode 2023 hingga 2026. Hasilnya menunjukkan bahwa sebagian besar pengguna masih menggunakan pola dasar yang sudah lama dikenal peretas, bahkan meski sudah memenuhi standar minimal keamanan seperti panjang karakter dan kombinasi huruf besar serta angka.
Dalam laporan tersebut, Kaspersky menemukan beberapa pola yang paling rentan. Sebanyak 53 persen kata sandi yang bocor berakhir dengan angka, sementara 17 persen diawali angka. Selain itu, 12 persen menggunakan urutan angka yang menyerupai tanggal, dan 3 persen memakai pola keyboard sederhana seperti “qwerty” atau “1234”.
Tidak hanya itu, penggunaan simbol pun tidak otomatis membuat kata sandi lebih aman jika hanya digunakan secara terbatas. Simbol seperti “@” muncul pada sekitar 10 persen kasus, diikuti tanda titik pada 3 persen sampel yang dianalisis.
Peneliti Kaspersky, Alexey Antonov, menjelaskan bahwa pola ini mempermudah serangan brute force, termasuk yang didukung kecerdasan buatan. Ketika pola sudah dikenali, waktu untuk membobol akun bisa berkurang drastis.
Menariknya, penelitian ini juga mencatat tren penggunaan kata-kata populer dan emosional dalam password. Kata viral seperti “Skibidi” meningkat hingga 36 kali lipat dalam tiga tahun terakhir. Kata lain seperti “love”, “magic”, “friend”, “team”, hingga “angel” juga sering digunakan, termasuk kata bernuansa negatif seperti “devil” atau “nightmare”.
Menurut Kaspersky, kebiasaan menggunakan satu kata ditambah angka di akhir merupakan salah satu pola paling lemah. Kombinasi seperti ini sangat mudah diprediksi oleh algoritma peretas.
Sebagai solusi, Kaspersky merekomendasikan penggunaan passphrase atau frasa sandi panjang yang terdiri dari beberapa kata tidak berhubungan. Frasa tersebut sebaiknya diperkaya dengan angka dan simbol di berbagai posisi, bukan hanya di awal atau akhir. Contohnya, kombinasi acak seperti “kucing!terbang61pisangXlama” dinilai jauh lebih kuat dibanding pola sederhana.
Langkah tambahan yang tidak kalah penting adalah mengaktifkan autentikasi dua faktor (2FA). Dengan fitur ini, meskipun kata sandi berhasil dicuri, akses ke akun tetap membutuhkan kode verifikasi tambahan dari perangkat pengguna.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Arsenal bangkit dari ketertinggalan untuk mengalahkan Leeds United 2-1. Gol Riccardo Calafiori dan Bruno Guimarães memastikan tiga poin bagi The Gunners.
Cek jadwal perpanjangan SIM Kulonprogo Oktober 2026, lokasi SIM Keliling, SIMENOR, MPP, jam pelayanan, dan syarat dokumennya.
Sassuolo bermain imbang 1-1 dengan AC Milan di Liga Italia 2026/27. Jay Idzes masih absen karena pemulihan cedera paha.
Cek jadwal perpanjangan SIM Sleman 12 Oktober 2026, lengkap dengan lokasi layanan, jam operasional, syarat dokumen, dan ketentuan SIM kedaluwarsa.
Cek jadwal KSPN Jogja ke Gunungkidul Senin 12 Oktober 2026. Ada rute Obelix Sea View dan Pantai Drini dengan tarif mulai Rp12.000.
Manchester City menang 3-0 atas Liverpool di Anfield. Gol Haaland, Doku, dan Cherki membawa The Citizens ke puncak klasemen Liga Inggris.