Dana Darurat Ideal Berapa? Ini Target untuk Lajang hingga Keluarga
Simak cara menghitung dana darurat ideal untuk lajang, pasangan menikah, dan keluarga, beserta pilihan tempat penyimpanan serta tips mengumpulkannya.
Foto ilustrasi peretas/hacker. - Freepik
Harianjogja.com, JOGJA—FBI resmi memperingatkan publik soal ancaman serangan siber baru bernama Kali365 yang disebut mampu membobol akun Microsoft 365 tanpa perlu mencuri kata sandi korban. Serangan ini bahkan diklaim bisa melewati sistem verifikasi dua langkah atau multi-factor authentication (MFA) yang selama ini dianggap lapisan keamanan utama.
Peringatan tersebut diumumkan FBI melalui layanan publik pada 21 Mei 2026 setelah platform phishing baru itu mulai terdeteksi menyasar pengguna Microsoft 365 di berbagai sektor. Ancaman ini dinilai berbahaya karena memanfaatkan proses autentikasi resmi milik Microsoft sehingga korban sering kali tidak menyadari sedang dijebak.
Forbes mengungkapkan, Kali365 diketahui beroperasi dengan model Phishing-as-a-Service atau PhaaS. Platform tersebut pertama kali muncul pada April 2026 dan disebut dipasarkan melalui aplikasi Telegram kepada pelaku kejahatan siber.
Yang membuat ancaman ini mengkhawatirkan adalah kemampuannya mengambil token akses OAuth Microsoft 365 tanpa harus mengetahui password korban. Dengan token tersebut, pelaku dapat masuk ke akun korban dari perangkat lain tanpa memerlukan verifikasi MFA tambahan.
FBI menyebut Kali365 dirancang agar mudah digunakan bahkan oleh pelaku siber dengan kemampuan teknis terbatas. Platform itu menyediakan template email phishing otomatis, umpan phishing berbasis AI, dasbor pemantauan target secara real-time, hingga fitur pencurian token autentikasi.
Serangan biasanya dimulai melalui email palsu yang menyamar sebagai layanan berbagi dokumen atau layanan produktivitas cloud terpercaya. Korban kemudian diminta membuka halaman verifikasi resmi Microsoft dan memasukkan kode perangkat atau device code tertentu.
Karena halaman yang dibuka memang situs asli milik Microsoft, banyak pengguna menganggap proses tersebut aman. Padahal kode yang dimasukkan sebenarnya terhubung dengan sesi login milik pelaku yang sedang mencoba mendapatkan akses ke akun korban.
Setelah korban memasukkan kode, token autentikasi OAuth langsung diberikan kepada penyerang. Dengan cara itu, pelaku bisa mengakses akun Microsoft 365 tanpa harus mengetahui password ataupun melewati proses MFA lagi.
Metode ini dikenal sebagai device code phishing, yakni teknik yang menyalahgunakan alur autentikasi perangkat OAuth 2.0 resmi milik Microsoft. Serangan semacam ini dinilai sangat licik karena korban sendiri yang secara tidak sadar memberikan izin akses kepada perangkat milik peretas.
Jika akses berhasil diperoleh, pelaku dapat membuka berbagai layanan penting seperti Outlook, Teams, hingga OneDrive. FBI memperingatkan bahwa email kantor, dokumen internal perusahaan, riwayat percakapan tim, hingga data sensitif bisnis bisa dicuri atau dipantau dalam waktu lama.
Yang lebih berbahaya, token yang dicuri berupa refresh token sehingga akses ke akun dapat dipertahankan dalam jangka panjang tanpa perlu melakukan penipuan ulang. Artinya, korban mungkin tidak sadar akunnya masih diawasi meski sudah mengganti password.
Untuk mengurangi risiko serangan, FBI menyarankan perusahaan membatasi atau memblokir device code flow melalui kebijakan conditional access policy. Langkah tersebut bertujuan mencegah proses autentikasi tertentu digunakan sembarangan oleh pihak tidak dikenal.
Sementara bagi pengguna umum, kewaspadaan terhadap email mencurigakan menjadi langkah paling penting. Pengguna diminta tidak sembarangan membuka tautan dokumen, memasukkan kode verifikasi dari email tak dikenal, atau mengikuti instruksi login yang mendesak tanpa memastikan keaslian pengirimnya.
Kasus ini menunjukkan bahwa serangan siber modern tidak selalu mengandalkan pencurian password, melainkan memanfaatkan kelengahan pengguna melalui teknik manipulasi psikologis atau social engineering. Karena itu, kehati-hatian terhadap setiap permintaan login dan verifikasi kini menjadi perlindungan utama di tengah semakin canggihnya metode pembobolan akun digital.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Simak cara menghitung dana darurat ideal untuk lajang, pasangan menikah, dan keluarga, beserta pilihan tempat penyimpanan serta tips mengumpulkannya.
DPRD DIY mengusulkan balai RW menjadi laboratorium Pendidikan Khas Kejogjaan untuk memperkuat pendidikan karakter berbasis budaya Jogja.
Harga cabai rawit mencapai Rp88.642/kg pada pekan keempat Oktober 2026. Mendagri Tito mendorong perluasan tanam dan distribusi pasokan.
Polresta Sleman menggelar Operasi Patuh Progo 2026 selama 14 hari. Data mencatat 25.497 pelanggaran lalu lintas pada 2025.
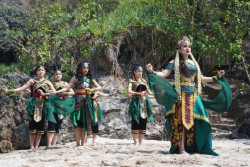
Indonesia Kaya menghadirkan legenda Timun Mas dan Nyi Roro Kidul dalam delapan episode musikal vertikal yang tayang di TikTok.
Yusril menyoroti 23 definisi keuangan negara yang dinilai berpotensi menimbulkan ketidakpastian hukum bagi pengelola BUMN.