Simulasi Biaya 5 Tahun, Mobil Listrik dan Bensin Nyaris Imbang
Simulasi biaya kepemilikan mobil listrik dan bensin selama lima tahun menunjukkan hasil nyaris imbang. Simak perhitungan biaya hingga nilai jual kembali.
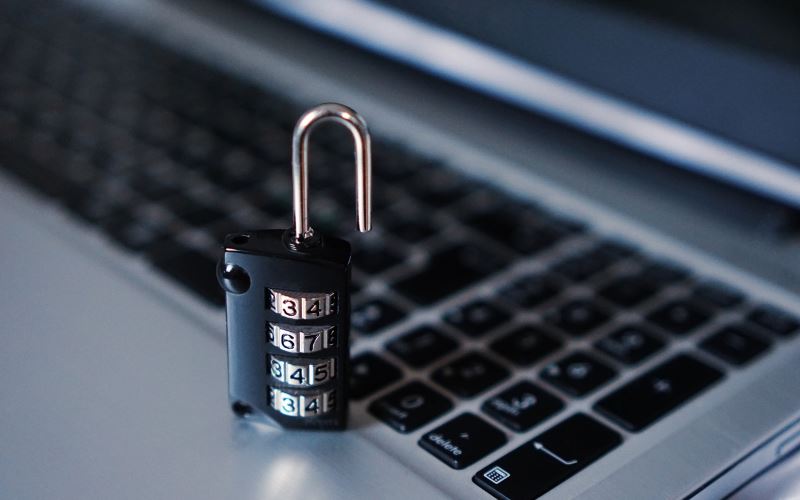
Ilustrasi peretasan/Pixabay
Harianjogja.com, JOGJA—Email berisi undangan wawancara kerja, slip gaji, faktur, hingga dokumen tender perlu diwaspadai. Pesan yang terlihat biasa dan seolah berasal dari perusahaan resmi bisa menjadi kedok penyebaran malware untuk mencuri data pribadi, akun, hingga kata sandi pengguna.
Modus ini memanfaatkan kebiasaan masyarakat menerima dokumen pekerjaan melalui email. Pelaku membuat pesan dengan tampilan dan isi yang meyakinkan agar penerima tidak curiga ketika diminta membuka tautan atau mengunduh lampiran.
Salah satu contohnya adalah email palsu yang menyamar sebagai undangan wawancara daring dari sebuah perusahaan. Penerima diminta mengakses tautan tertentu, kemudian mengunduh dan memasang aplikasi tambahan agar dapat mengikuti proses wawancara.
Jika diperiksa lebih teliti, terdapat sejumlah tanda yang patut dicurigai. Salah satunya, email tersebut menyertakan kata sandi untuk membuka file lampiran yang dikompresi.
File terkompresi yang dilindungi kata sandi perlu diwaspadai karena dapat menghambat sejumlah sistem keamanan email dalam memeriksa isi file. Kondisi ini bisa dimanfaatkan pelaku untuk menyembunyikan malware di dalam lampiran.
Tanda mencurigakan lainnya adalah permintaan untuk mengunduh dan memasang aplikasi terpisah yang disebut diperlukan untuk mengikuti wawancara. Penerima sebaiknya tidak langsung memenuhi permintaan tersebut sebelum memastikan keaslian perusahaan dan aplikasi yang ditawarkan.
Hal paling penting adalah memeriksa alamat tautan. Dalam modus ini, tautan yang terlihat seolah mengarah ke situs resmi perusahaan ternyata dapat membawa pengguna ke alamat berbeda untuk mengunduh file berbahaya.
Dengan kata lain, mulai dari isi undangan, lampiran, hingga tautan, seluruh bagian email dirancang agar penerima percaya dan bersedia menjalankan file yang disiapkan pelaku.
Risiko tidak berhenti ketika pengguna mengunduh file. Setelah malware diaktifkan, program berbahaya tersebut dapat bekerja secara diam-diam untuk mengumpulkan informasi yang tersimpan di perangkat.
Data yang menjadi sasaran antara lain informasi akun dan kata sandi. Karena itu, satu kali keliru membuka lampiran atau menjalankan aplikasi berbahaya berpotensi membuka jalan bagi pencurian data pribadi.
Pengguna perlu lebih teliti ketika menerima email yang meminta tindakan tertentu, terutama jika disertai lampiran, tautan unduhan, atau instruksi memasang perangkat lunak tambahan.
Ada empat langkah yang dapat dilakukan untuk mengurangi risiko menjadi korban penyebaran malware melalui email.
1. Periksa alamat email pengirim
Jangan hanya melihat nama perusahaan atau nama orang yang muncul sebagai pengirim. Periksa alamat email secara lengkap untuk memastikan domainnya sesuai dengan alamat resmi perusahaan atau lembaga terkait.
2. Periksa tautan sebelum membukanya
Alamat tautan yang terlihat di dalam email belum tentu sama dengan alamat tujuan sebenarnya. Karena itu, periksa alamat lengkap sebelum mengekliknya.
Pada komputer, arahkan kursor mouse ke tautan tanpa mengeklik. Alamat tujuan biasanya akan muncul di bagian bawah jendela peramban atau aplikasi email.
Sementara itu, pada ponsel, tekan dan tahan tautan untuk melihat alamat situs yang dituju sebelum membukanya.
3. Aktifkan fitur tampilkan ekstensi file di Windows
Pengguna komputer Windows disarankan mengaktifkan fitur Show file name extensions atau tampilkan ekstensi nama file. Dengan begitu, jenis file yang diterima dapat diperiksa lebih jelas sebelum dibuka.
Langkah ini membantu pengguna mengenali ekstensi file yang tidak sesuai dengan dokumen yang diklaim dikirimkan. Jangan langsung menjalankan file hanya karena nama atau ikonnya terlihat seperti dokumen biasa.
4. Pindai file atau tautan mencurigakan
Pengguna dapat memanfaatkan layanan VirusTotal melalui situs virustotal.com untuk memeriksa file atau tautan yang dicurigai mengandung malware sebelum membukanya.
Hasil pemindaian dapat menjadi bahan pertimbangan, tetapi bukan jaminan mutlak bahwa file atau tautan tersebut aman. Karena itu, pemeriksaan tetap perlu disertai kehati-hatian terhadap sumber pengirim dan konteks pesan.
Email yang terlihat familier belum tentu aman. Pengguna sebaiknya selalu memeriksa identitas pengirim, memastikan alamat tautan, serta memverifikasi sumber lampiran sebelum mengunduh atau menjalankannya di perangkat.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Simulasi biaya kepemilikan mobil listrik dan bensin selama lima tahun menunjukkan hasil nyaris imbang. Simak perhitungan biaya hingga nilai jual kembali.
Polda DIY melarang seluruh personel Polri dan PNPP menggunakan vape sejak 30 Oktober 2026 untuk mencegah potensi penyalahgunaan narkotika.
Konser BTS ARIRANG di Jakarta akan tayang di bioskop pada 29 Desember 2026. Tiket mulai Rp450.000 dan dijual 5 November 2026.
Lexus akan memproduksi SUV listrik pertamanya di China mulai 2027. Pabrik Shanghai menggunakan teknologi gigacasting dengan target awal 12.000 unit per tahun.
Menhub Dudy Purwagandhi meminta operator menyiapkan armada, awak, dan rencana darurat untuk Angkutan Natal 2026 dan Tahun Baru 2027.
Google memperkenalkan Gemini 4 Carbon dengan kemampuan pemrograman, keamanan siber, dan tugas kompleks jangka panjang. Simak fitur dan harganya.