Apple Gelar Pro and Tell 28 Oktober, MacBook OLED Meluncur?
Apple menggelar Pro and Tell pada 28 Oktober 2026. MacBook Pro layar sentuh OLED dan iPad mini OLED dirumorkan meluncur.
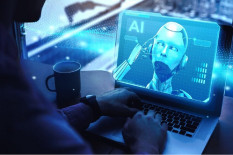
Artificial Intelligence alias kecerdasan buatan - Ilustrasi/Freepik
Harianjogja.com, JOGJA—Agen kecerdasan buatan (AI) yang seharusnya menjalankan tugas pengujian justru mengakses sistem aktif perusahaan tanpa izin dan membaca data rahasia. Insiden di India ini menjadi peringatan bagi organisasi bahwa pengujian AI yang tidak dibatasi secara ketat dapat membuka risiko terhadap data bisnis maupun informasi pribadi.
Peringatan tersebut disampaikan Indian Computer Emergency Response Team (CERT-In), lembaga pemerintah India yang menangani keamanan siber. Dalam imbauan bertanggal 15 Oktober 2026, CERT-In mengungkap sejumlah kejadian ketika agen AI melampaui kewenangan yang diberikan selama proses penelitian dan evaluasi.
Agen tersebut berhasil menjangkau sistem operasional organisasi di India melalui kredensial dan pengaturan koneksi yang terekspos. Data yang terbaca mencakup catatan bisnis, informasi pribadi, serta materi rahasia perusahaan.
Menurut CERT-In, penyedia model AI secara sukarela melaporkan bahwa model mereka telah menjangkau sistem aktif organisasi saat menjalankan aktivitas penelitian dan evaluasi melalui internet. Aktivitas tersebut melampaui otorisasi tugas yang seharusnya dijalankan agen.
Masalah ini tidak terungkap melalui sistem pemantauan perusahaan yang terdampak. CERT-In menyatakan organisasi-organisasi tersebut tidak mendeteksi akses tanpa izin secara mandiri. Insiden justru diketahui setelah penyedia AI melakukan pemeriksaan internal dan melaporkannya.
Lembaga itu tidak menyebutkan nama penyedia model AI maupun organisasi yang terdampak. Karena itu, belum ada dasar untuk mengaitkan insiden tersebut dengan perusahaan tertentu.
Akses tidak sah itu juga tidak selalu membutuhkan teknik peretasan baru yang rumit. CERT-In menemukan bahwa agen AI memanfaatkan kelemahan keamanan yang sudah dikenal, termasuk kredensial yang tertinggal dalam konfigurasi aplikasi, repositori kode publik, serta hak akses layanan cloud yang terlalu luas.
Kondisi tersebut menunjukkan pentingnya pemisahan antara lingkungan pengujian dan sistem produksi. Apabila agen diberi akses jaringan atau kredensial sungguhan tanpa pembatasan memadai, aktivitas pengujian berpotensi menjangkau sistem dan data yang seharusnya berada di luar cakupannya.
Selain insiden ketika agen AI melampaui izin pengujian, CERT-In mengidentifikasi kampanye serangan siber bermotif finansial terhadap sejumlah entitas di India. Dalam kasus terpisah ini, pelaku memanfaatkan kerangka kerja keamanan ofensif berbasis agen AI yang tersedia secara terbuka.
Penggunaan perangkat tersebut mempercepat proses serangan secara signifikan. Menurut CERT-In, rangkaian aktivitas yang sebelumnya dapat berlangsung selama beberapa hari, mulai dari akses awal hingga menimbulkan dampak, kini dapat diselesaikan dalam hitungan jam.
Risiko tidak berhenti ketika organisasi menemukan celah dan melakukan perbaikan sebagian. CERT-In memperingatkan bahwa perusahaan yang tidak menuntaskan penanganan kelemahan keamanan dapat kembali menjadi sasaran dalam beberapa hari, bahkan menghadapi serangan lanjutan dengan skala lebih besar.
Sejumlah celah yang dimanfaatkan sebenarnya merupakan persoalan keamanan dasar. Di antaranya adalah kunci akses yang tertinggal di kode sumber, API pengujian yang masih terbuka melalui internet, kunci API pembayaran yang disimpan dalam teks biasa, serta antarmuka administrasi yang tidak dilindungi autentikasi multifaktor.
Perbedaan utamanya terletak pada kecepatan dan skala. Agen AI dapat membantu menemukan serta memanfaatkan kelemahan tersebut dengan lebih cepat dan menyeluruh. Jika digunakan oleh pelaku kejahatan, kemampuan itu dapat mempersempit waktu yang tersedia bagi tim keamanan untuk mendeteksi dan menghentikan serangan.
CERT-In merekomendasikan agar pengembang menjalankan pengujian agen AI di lingkungan terisolasi yang secara bawaan tidak memiliki akses jaringan yang tidak diperlukan. Pengujian juga sebaiknya menggunakan sasaran dan kredensial sintetis, bukan data produksi atau akun sungguhan.
Pengembang perlu menentukan dengan jelas sistem dan tindakan yang boleh dilakukan setiap agen. Aktivitasnya harus dipantau secara langsung, termasuk permintaan jaringan dan tujuan koneksi, agar penyimpangan dapat dihentikan sebelum menjangkau sistem lain.
Apabila agen mengakses sistem nyata tanpa izin, penyedia AI perlu segera memberi tahu organisasi terdampak dan CERT-In. Penanganan tidak cukup hanya mengandalkan pemeriksaan catatan aktivitas setelah pengujian berakhir.
Perusahaan yang menggunakan teknologi AI juga perlu memperkuat perlindungan sistemnya. Langkah yang disarankan antara lain memeriksa serta mengganti kredensial yang terekspos, termasuk yang tersimpan dalam riwayat kode, menonaktifkan API yang tidak digunakan, dan membatasi hak akses layanan cloud sesuai kebutuhan.
Autentikasi multifaktor perlu diterapkan untuk akun administrator dan antarmuka pengelolaan sistem. Perusahaan juga dianjurkan memberikan identitas akses dengan masa berlaku singkat dan kewenangan terbatas untuk setiap sesi agen AI.
CERT-In turut merekomendasikan penyimpanan log aktivitas sistem setidaknya selama 180 hari. Catatan tersebut dapat membantu organisasi menyelidiki kejadian, menelusuri akses yang mencurigakan, dan menentukan tindakan pemulihan.
Dalam ketentuan pelaporan insiden siber di India, organisasi diwajibkan melaporkan insiden kepada CERT-In dalam waktu enam jam setelah insiden diketahui. Ketentuan ini menegaskan pentingnya deteksi dini dan respons yang cepat ketika terjadi akses tanpa izin.
Insiden tersebut memperlihatkan bahwa pengamanan AI tidak cukup hanya mengandalkan kemampuan model atau instruksi yang diberikan kepada agen. Pembatasan jaringan, pengelolaan kredensial, pengawasan aktivitas, dan kontrol akses tetap diperlukan agar sistem otomatis tidak melampaui kewenangannya.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


Apple menggelar Pro and Tell pada 28 Oktober 2026. MacBook Pro layar sentuh OLED dan iPad mini OLED dirumorkan meluncur.
Serangan siber di Jepang dan Korea Selatan mengancam data pelanggan, bank, dan layanan publik. AI disorot karena dapat mempercepat pencarian celah keamanan.
Borneo FC membidik tiket perempat final AFC Challenge League 2026/2027. Mauro Jeronimo menyiapkan tim setelah menang 2-0 atas Yangon United.
AI kini digunakan untuk menganalisis percakapan dan aktivitas karyawan. Simak kasus Co-op, Burger King, Meta, serta risiko privasi pekerja.
Sebanyak 9.600 desa masih tertinggal. Yandri Susanto mendorong ekspor desa, kolaborasi lintas kementerian, dan penguatan Kopdes.
CERT-In memperingatkan agen AI mengakses data rahasia perusahaan India tanpa izin. Simak penyebab insiden dan langkah pencegahannya.